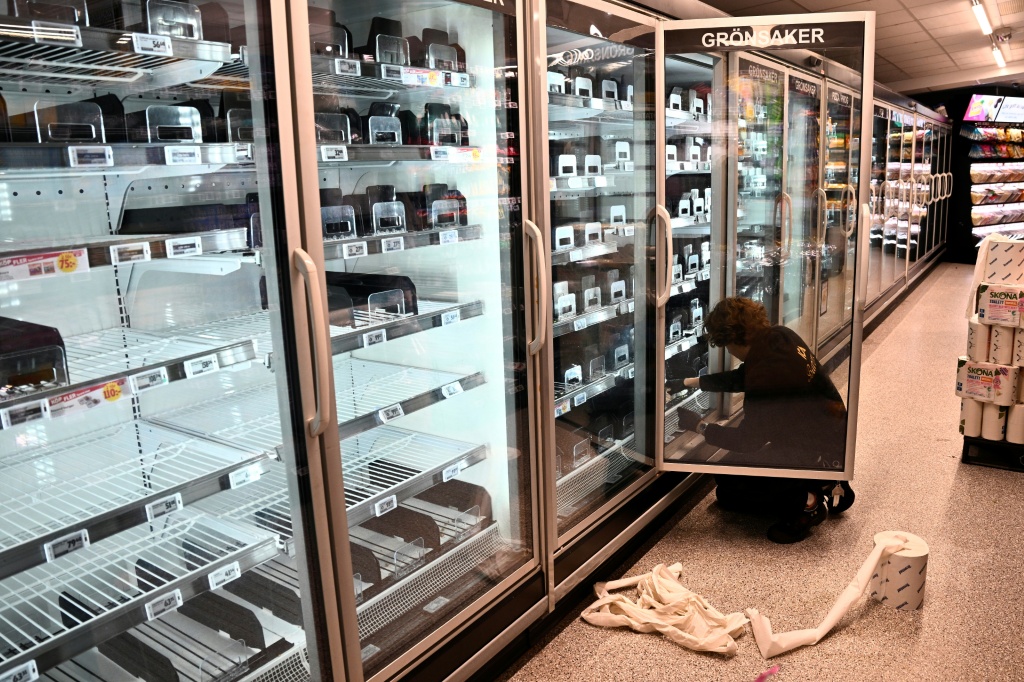
PARIS: Perancis menuduh Kor Pengawal Revolusi Islam Iran (IRGC) mendalangi serangan siber yang menyebabkan suhu peti sejuk dan peti sejuk beku di pasar raya seluruh negara itu meningkat bulan lalu.
Menteri Luar, Jean-Noël Barrot berkata, serangan itu belum pernah berlaku sebelum ini dari segi skala dan tahap pencerobohannya, sambil menegaskan pihak yang bertanggungjawab akan dikenakan sekatan.
Iran setakat ini belum memberikan sebarang maklum balas rasmi, namun beberapa media negara itu menolak dakwaan berkenaan sebagai tidak berasas.
Serangan siber yang menyebabkan bertan-tan makanan sejuk beku dan makanan yang disimpan dalam suhu dingin di Perancis terpaksa dimusnahkan itu diikuti serangan serupa terhadap pasar raya di beberapa negara Eropah lain.
Bagaimanapun, belum dapat dipastikan sama ada kejadian berkenaan mempunyai kaitan antara satu sama lain.
Barrot berkata, serangan terhadap pasar raya di Perancis itu merupakan serangan siber berskala besar pertama yang menyasarkan operasi sabotaj di wilayah negara itu, sekali gus menjadi ancaman serius terhadap kepentingan negara dan keselamatan rakyat Perancis.
Beliau berkata, kerajaan sudah memanggil Duta Iran ke Paris bagi menyampaikan bantahan keras terhadap tindakan yang disifatkannya sebagai amat serius itu.
Barrot turut menegaskan Perancis akan mengambil apa-apa langkah lain yang perlu dan bersesuaian bagi bertindak balas terhadap insiden berkenaan serta menghalang pihak lain daripada mengulangi serangan seumpamanya.
Pejabat Pendakwa Raya Paris pula memaklumkan siasatan sudah dibuka terhadap ketua sebuah unit serangan siber yang dikaitkan dengan IRGC serta dua timbalannya.
Pendakwa Raya Paris, Laure Beccuau mengenal pasti unit berkenaan sebagai Shahid Kaveh, yang menurutnya mempunyai hubungan dengan pusat elektronik dan siber IRGC.
Shahid Kaveh merupakan nama yang diberikan kepada sekumpulan penggodam yang dipercayai bekerja secara langsung untuk rejim Iran.
Dalam beberapa minggu kebelakangan ini, beberapa pengulas dan ahli politik di Iran berhujah bahawa sebarang tindakan balas negara itu perlu diperluaskan ke luar Asia Barat sekiranya Amerika Syarikat (AS) dan Israel menyambung semula perang yang dimulakan mereka awal tahun ini.
Sekiranya IRGC terbukti mendalangi serangan siber itu, masih belum jelas sama ada tindakan berkenaan sebahagian daripada strategi pencegahan Iran.
Pada 11 Oktober lalu, kumpulan penggodam berjaya mengambil alih perisian yang mengawal suhu unit penyejukan yang digunakan di kebanyakan pasar raya di Perancis.
Lebih 100 pasar raya Coopérative U menjadi sasaran, selain 180 cawangan Intermarché dan jenama Netto miliknya. Di beberapa premis, suhu peti sejuk dilaporkan meningkat sehingga 50 darjah Celsius dalam tempoh semalaman.
Beberapa rangkaian peruncit makanan utama lain termasuk Carrefour, Monoprix dan E.Leclerc turut terjejas dalam serangan yang menyasarkan perisian keluaran syarikat kejuruteraan Denmark, Danfoss.
Perisian itu membolehkan pengendali pasar raya menguruskan unit penyejukan dari jarak jauh.
Awal bulan ini, gelombang kedua serangan penggodaman berlaku dengan lebih 100 pasar raya di seluruh Eropah menjadi sasaran.
Pasar raya di Belgium dan Luxembourg terjejas, manakala sejumlah kecil premis di Sweden, Ireland, Belanda, Estonia dan Finland turut menjadi sasaran.
Dalam kejadian berasingan pada Ogos lalu, beberapa pangkalan tentera AS mengalami kerosakan peti sejuk secara misteri sehingga menyebabkan bekalan makanan rosak.
Agensi berita Reuters melaporkan, insiden itu turut disiasat sebagai kemungkinan serangan siber yang disengajakan, menurut sumber yang mengetahui perkara berkenaan.
Sejak beberapa siri serangan terhadap sistem penyejuk beku itu berlaku, pakar mula membuat spekulasi mengenai kumpulan penggodam yang mungkin bertanggungjawab, dengan Iran antara pihak yang disyaki.
Bagaimanapun, dakwaan dua kumpulan penggodam aktivis siber yang pro-Russia pada Rabu bahawa mereka bertanggungjawab terhadap serangan itu tidak mendapat kepercayaan ramai pihak.
Kerajaan Perancis tidak menjelaskan bagaimana pihaknya membuat kesimpulan Iran bertanggungjawab, manakala pengesanan dalang sebenar serangan siber sememangnya sukar kerana penggodam boleh menyembunyikan lokasi mereka.