PETALING JAYA: Individu yang digelar ‘Hacker Batu Pahat’ belum tentu berada di daerah itu kerana lokasi sebenar seseorang penggodam boleh dikaburkan menggunakan rangkaian peribadi maya (VPN) atau alamat Protokol Internet (IP) dari lokasi lain.
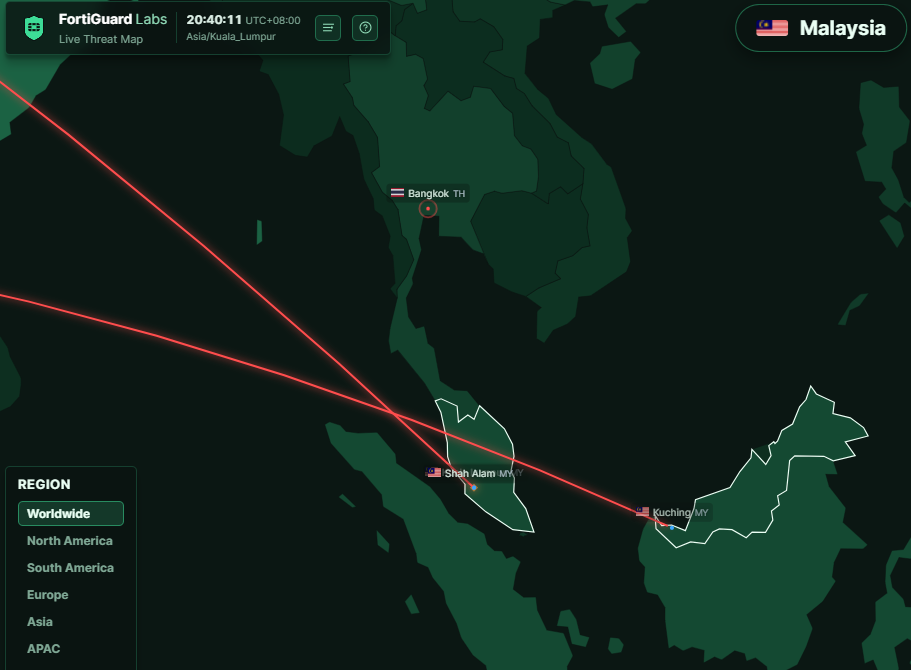
Presiden Persatuan Pengguna Siber Malaysia (MCCA), Siraj Jalil berkata, identiti sebenar pihak terbabit juga masih belum diketahui sama ada bergerak secara individu atau berkumpulan, justeru tiada kesimpulan mutlak boleh dibuat hanya berdasarkan lokasi yang dipaparkan dalam peta ancaman siber.
“Dalam dunia keselamatan siber, kebiasaannya pihak yang melancarkan serangan akan mengaburi jejak mereka menggunakan VPN.
“Sesiapa sahaja dari lokasi lain boleh menggunakan IP atau alamat VPN di Batu Pahat, jadi kita tidak boleh terus mengatakan dia benar-benar berada di situ,” katanya kepada Utusan Malaysia.
Sebelum ini, negara didakwa menjadi antara sasaran serangan siber dari luar negara bertubi-tubi tengah malam Jumaat lalu.
Namun, apa yang lebih menarik perhatian apabila muncul dakwaan mengenai tindakan balas terhadap serangan siber berkenaan sehingga mencetuskan pelbagai reaksi pengguna media sosial.
Seorang pengguna Threads dikenali sebagai ItsJemek turut berseloroh mengenai individu dari Batu Pahat yang didakwa terbabit dalam aktiviti berkenaan sehingga lewat pagi.
Siraj berkata, bagaimanapun setiap aktiviti siber berpotensi meninggalkan jejak digital yang boleh dianalisis oleh pasukan forensik, termasuk kepakaran di bawah CyberSecurity Malaysia (CSM), Polis Diraja Malaysia (PDRM), Suruhanjaya Komunikasi dan Multimedia Malaysia (MCMC), Bank Negara Malaysia serta agensi lain yang menjaga sektor kritikal negara.
Katanya, ancaman siber sebenarnya berlaku 24 jam sehari dan tujuh hari seminggu, manakala peta ancaman seperti FortiGuard Labs sudah lama merekodkan aktiviti serangan secara berterusan, cuma isu itu mendapat perhatian lebih besar kali ini selepas terdapat kenyataan rasmi kerajaan mengenainya.
“Rakyat boleh menggunakan perkhidmatan digital dengan lancar setiap hari bukan kerana tiada serangan, tetapi kerana pasukan keselamatan siber dan penjaga infrastruktur teknologi maklumat dan komunikasi (ICT) sentiasa berjaga serta menepis ancaman tersebut,” katanya.
Beliau berkata, penggunaan VPN tidak semestinya menjadikan seseorang penggodam mustahil dijejaki kerana sebarang aktiviti yang meninggalkan jejak digital berpotensi dikesan dan dijadikan bahan bukti forensik, walaupun proses siasatannya mengambil masa.
Katanya, tindakan menceroboh sistem komputer tanpa kebenaran tetap boleh menjadi satu kesalahan walaupun dilakukan atas alasan mahu membalas serangan atau mempertahankan negara, khususnya jika melibatkan sistem maklumat kritikal yang dilindungi undang-undang.
“Jika laporan polis dibuat dan pasukan forensik menemui alamat IP serta bukti munasabah, kertas siasatan boleh dibuka dan suspek boleh ditahan. Jangan anggap menceroboh sistem hari ini boleh menjadi tiket mudah untuk mendapat pekerjaan seperti 20 tahun lalu kerana undang-undang sekarang jauh lebih tegas,” katanya.
Mengulas aktiviti kumpulan penggodam aktivis atau hacktivist, Siraj berkata, tindakan sedemikian mungkin dilihat masyarakat sebagai bersifat populis atau seperti ‘Robin Hood’, namun tiada sesiapa berada di atas undang-undang.
“Justeru, bakat golongan muda dalam bidang itu wajar disalurkan secara sah termasuk melalui pertubuhan berdaftar, melaporkan kelemahan sistem kepada NACSA menerusi Pusat Penyelarasan dan Kawalan Siber Negara (NC4) serta mempertimbangkan mekanisme ganjaran bug bounty bagi menggalakkan laporan kelemahan sistem tanpa mengeksploitasinya,” katanya. – UTUSAN