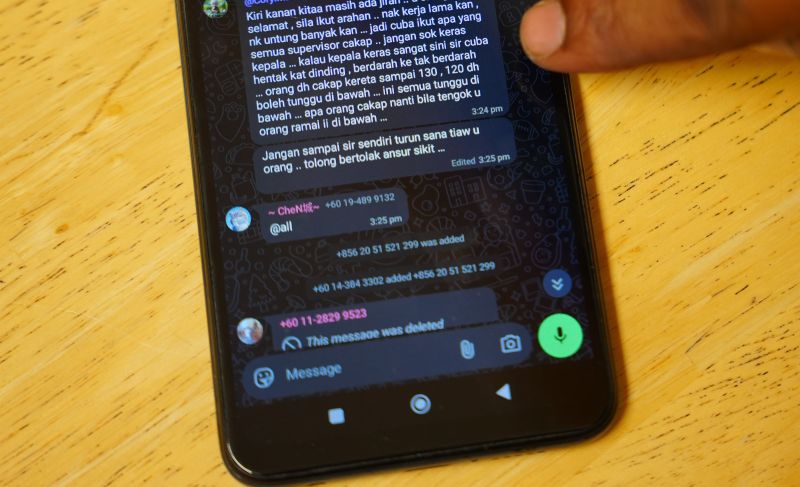
PUTRAJAYA: Sebanyak 32.3 juta pengguna WhatsApp di Malaysia berdepan risiko menjadi mangsa serangan siber apabila penggodam menggunakan fail berbahaya untuk menceroboh telefon pintar, mencuri maklumat peribadi serta mengakses akaun kewangan.
Lebih membimbangkan, serangan menerusi penghantaran fail berformat atau dokumen yang mengandungi perisian hasad (malware) itu boleh berlaku tanpa disedari pengguna, sekali gus membuka ruang kepada penjenayah siber mengeksploitasi data dan maklumat sulit mangsa.
Ancaman berkenaan bukan sahaja membabitkan pengguna di Malaysia, malah menjadi antara modus operandi serangan siber yang turut dikesan di peringkat global.
Presiden Persatuan Pengguna Siber Malaysia (MCCA), Siraj Jalil berkata, ancaman berkenaan semakin membimbangkan kerana WhatsApp menjadi aplikasi komunikasi utama dan popular dalam kalangan rakyat negara ini.
Beliau berkata, fail yang dihantar menerusi aplikasi itu berpotensi mengandungi fail pemasangan aplikasi Android (APK), perisian Trojan atau perisian intip (spyware) yang boleh menjadi pintu masuk kepada penggodam untuk mengakses peranti pengguna.
“Perisian itu boleh mengancam peranti pengguna, sama ada untuk mendapatkan data mahupun menjadi pemerhati aktiviti peranti kita.
“Ini antara perkara yang sangat meruncing dan kritikal kerana saya sendiri pernah menerima fail daripada nombor yang saya simpan, tetapi mungkin individu itu tidak lagi menggunakan nombor berkenaan.
“Pada WhatsApp tertera gambar individu yang saya kenali, tetapi fail yang dihantar itu tidak kena dengan orang berkenaan. Jadi, kita boleh mengesannya dan saya tidak membuka fail itu sebaliknya terus memadamkannya,” katanya kepada Utusan Malaysia semalam.
Siraj berkata, ancaman berkenaan juga boleh menyebabkan berlakunya transaksi kewangan tanpa disedari pengguna, selain membuka ruang kepada penyebaran perisian hasad secara berantai.
Menurutnya, keadaan itu berlaku apabila pengguna membuka fail berbahaya sebelum menghantarnya semula kepada ahli keluarga atau kumpulan WhatsApp lain, sekali gus menyebabkan perisian berkenaan menjangkiti peranti pengguna lain.
“Apabila fail itu dihantar oleh orang yang dikenali, kita pula mempunyai nilai kepercayaan terhadap individu berkenaan, maka orang lain akan membukanya dan akhirnya perisian hasad atau Trojan itu merebak ke peranti lain.
“Ini sangat berbahaya dan sebab itu amaran dikeluarkan sendiri oleh agensi keselamatan siber negara, CyberSecurity Malaysia supaya pengguna berhati-hati terhadap penerimaan fail atau serangan siber melalui aplikasi WhatsApp,” katanya.
Siraj berkata, pengguna tidak sepatutnya panik, sebaliknya perlu meningkatkan pengetahuan dan memahami tindakan yang perlu diambil apabila menerima fail mencurigakan atau berdepan insiden keselamatan siber.
Katanya, langkah pertama ialah mengubah tetapan WhatsApp supaya fail tidak dimuat turun secara automatik kerana setiap muat turun perlu dilakukan atas tindakan pengguna sendiri.
“Selain itu, kemas kini maklumat kenalan jika mempunyai kemampuan berbuat demikian dan jangan terus berkomunikasi dengan mana-mana mesej yang dihantar oleh nombor yang tidak disimpan atau tidak dikenali.
“Pengguna juga perlu mengemas kini tetapan keselamatan peranti. Jika masih belum mengaktifkan lapisan keselamatan kedua atau ketiga, sila aktifkan fungsi pengesahan dua faktor dalam WhatsApp,” katanya.
Beliau berkata, pengguna juga boleh menambah alamat e-mel, mengaktifkan kata laluan khusus untuk aplikasi WhatsApp serta menggunakan kunci laluan dan pengesahan biometrik bagi peranti Apple.
Katanya, penggunaan aplikasi pengesah seperti Google Authenticator juga boleh dijadikan lapisan keselamatan tambahan bagi menyukarkan penggodam mengakses peranti.
Menurutnya, serangan sedemikian lazimnya bertujuan mendapatkan maklumat berkaitan perkhidmatan kewangan seperti kata laluan sekali guna (OTP) dan kod pengesahan transaksi (TAC) bagi membolehkan wang dipindahkan tanpa pengetahuan pemilik akaun.
“Selain itu, mereka mahu mengambil alih aplikasi tertentu dalam peranti, contohnya WhatsApp. Apabila aplikasi itu dikuasai penggodam, mereka biasanya akan menggunakannya untuk menipu individu dalam senarai kenalan mangsa.
“Mereka juga mengumpulkan data dalam peranti, termasuk nombor telefon, dokumen peribadi, gambar, fail tertentu dan maklumat dalam nota sebelum menjualnya secara pukal di laman gelap,” katanya.
Siraj berkata, dalam sesetengah keadaan, perisian berkenaan turut digunakan bagi tujuan pengintipan atau pemantauan terhadap individu yang menjadi sasaran tertentu.
Katanya, golongan yang lebih terdedah termasuk penjawat awam, pengamal media, wartawan, tokoh masyarakat, artis dan ahli politik yang mungkin menjadi sasaran pihak berniat jahat.
Sehubungan itu, beliau mengingatkan pengguna supaya tidak menggunakan rangkaian Wi-Fi yang tidak dikenali atau sambungan internet tidak selamat meskipun ditawarkan secara percuma.
Beliau turut menasihatkan orang ramai supaya tidak memuat turun aplikasi daripada sumber tidak rasmi selain Apple App Store atau Google Play, khususnya fail APK dan aplikasi cetak rompak yang menawarkan perkhidmatan percuma.
“Ramai rakyat Malaysia suka menggunakan aplikasi cetak rompak yang biasanya dimuat turun daripada sumber tidak rasmi. Nampak menarik kerana boleh menonton Netflix, Astro atau Disney secara percuma, tetapi sebenarnya aplikasi itu boleh mencuri data anda.
“Tujuan mereka menyediakan perkhidmatan percuma sebegitu adalah untuk menarik minat pengguna memuat turun fail APK. Tiada benda yang percuma dalam dunia ini dan tanpa disedari, pengguna sebenarnya sudah menggadaikan peranti kepada penggodam,” katanya.
Dalam pada itu, Siraj berkata, pengguna perlu menyemak kebenaran akses aplikasi terhadap fungsi tertentu dalam peranti termasuk lokasi, galeri gambar dan aktiviti pengguna.
Katanya, fungsi lokasi atau koordinat perlu ditutup sekiranya tidak digunakan, manakala kebenaran aplikasi untuk menjejak aktiviti pengguna juga wajar dinyahaktifkan.
“Jika tidak ada sebab dan tidak memerlukan akses kepada galeri, jangan benarkan aplikasi mengakses semuanya. Hadkan akses jika ada keperluan dan jangan memberikan kebenaran sepenuhnya.
“Jika perlu menggunakan sesuatu fungsi, gunakan tetapi apabila sudah tidak diperlukan, tutup semula. Pengguna perlu melakukan sedikit usaha tambahan dan mempunyai pengetahuan mengenai perkara ini,” katanya.
Beliau berkata, antara petanda peranti mungkin telah diceroboh termasuk bateri telefon bimbit cepat habis, peranti menjadi panas, fungsi telefon mula mengalami kerosakan serta khidmat pesanan ringkas (SMS) tidak diterima seperti biasa.
Katanya, keadaan itu termasuk apabila pengguna membuat permintaan OTP tetapi tidak menerimanya, sekali gus perlu diberi perhatian kerana mungkin menandakan peranti tidak lagi selamat.
“Jika berlaku keadaan sedemikian, pengguna perlu menetapkan semula telefon kepada tetapan kilang (factory setting) atau memformat peranti bagi menyegarkan semula sistem dan membuang perkara yang tidak sepatutnya berada dalam telefon,” katanya.
Siraj berkata, sekiranya pengguna mengesyaki berlaku pencerobohan atau menjadi mangsa penipuan sehingga melibatkan akaun perbankan, tindakan segera perlu diambil dengan menghubungi Pusat Respons Penipuan Kebangsaan (NSRC) menerusi talian 997.
Katanya, pengguna juga boleh menghubungi Jabatan Perlindungan Data Peribadi sekiranya berlaku kebocoran data, manakala sebarang transaksi kewangan mencurigakan perlu dilaporkan segera kepada pihak bank.
“Jika menerima pemberitahuan transaksi yang berlaku tanpa kita melakukannya, segera hubungi bank dan minta mereka menyekat kad serta akses perbankan dalam talian,” katanya. – UTUSAN