
PETALING JAYA: Walaupun Malaysia menerima 5,110 serangan siber sepanjang tahun ini, tetapi serangan tersebut berjaya ditangani dengan pantas ekoran tahap keselamatan digital negara mempunyai keupayaan menanganinya.
Keupayaan itu sekali gus memberi jaminan bahawa sistem siber negara kekal dilindungi daripada ancaman yang berpotensi menjejaskan keselamatan data serta infrastruktur kritikal.
Ketua Eksekutif Agensi Keselamatan Siber Negara (NACSA), Dr. Megat Zuhairy Megat Tajuddin berkata, Malaysia mempunyai keupayaan teknologi, kerangka perundangan dan sistem pemantauan yang membolehkan negara meningkatkan kesiapsiagaan dalam mendepani ancaman siber yang semakin kompleks.
Namun beliau menegaskan ancaman siber terhadap Malaysia ketika ini perlu dipandang serius dan menyebabkan Tahap Ancaman Keselamatan Siber Negara (NCTL) telah dinaikkan kepada tahap Sederhana pada 4 November lalu bagi meningkatkan kesiapsiagaan lebih awal.
Katanya, peningkatan ancaman dihadapi bukan sahaja menyasarkan Malaysia, sebaliknya merupakan cabaran global seiring dengan ketegangan geopolitik dan perkembangan pesat teknologi termasuk kecerdasan buatan (AI) yang membolehkan serangan dilaksanakan secara automatik dan serentak dalam skala yang lebih besar.
“NACSA telah merekodkan sebanyak 3,076 insiden keselamatan siber pada 2024 dan 5,837 insiden pada tahun 2025. Bagi tempoh Januari hingga September 2026, sebanyak 5,110 insiden telah direkodkan.
“Aktiviti atau cubaan serangan yang dikesan tidak semestinya bermakna sesuatu organisasi telah mengalami insiden atau pencerobohan sistem.
“Peningkatan jumlah insiden sebahagian besarnya didorong oleh percubaan pencerobohan dan potensi serangan yang berjaya dikesan lebih awal, sekali gus mencerminkan keupayaan pengesanan yang semakin baik,” katanya kepada Utusan Malaysia.
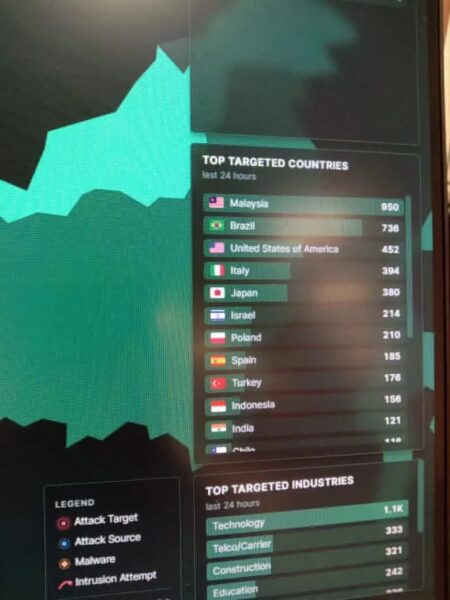
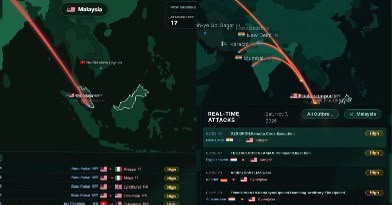
Sebelum ini, media melaporkan kebimbangan orang ramai terhadap keselamatan siber negara susulan penularan paparan peta ancaman secara langsung oleh FortiGuard Labs di media sosial.
Paparan itu menunjukkan aktiviti ancaman siber di beberapa lokasi termasuk Cyberjaya, Shah Alam dan Petaling Jaya dengan kebanyakan aktiviti tersebut dipercayai melibatkan cubaan pencerobohan terhadap pelayan laman web serta penghala internet di rumah dan pejabat.
Mengulas lanjut, Megat Zuhairy berkata, keselamatan siber merupakan tanggungjawab bersama, manakala kesiapsiagaan setiap pihak menjadi benteng utama dalam melindungi perkhidmatan penting kepada rakyat.
Katanya, risiko utama terhadap infrastruktur kritikal negara melibatkan gangguan perkhidmatan telekomunikasi, tenaga, air, kesihatan dan perbankan yang digunakan rakyat setiap hari, selain tiada kompromi data serta maklumat sensitif.
“Insiden di Eropah yang menjejaskan pasar raya dan sistem penyejukan bank darah menunjukkan bahawa sasaran serangan kini melangkaui kecurian data iaitu turut melibatkan sistem fizikal dan operasi.
“Malaysia seperti negara lain tidak terkecuali daripada risiko ini khususnya bagi sistem kawalan industri atau teknologi operasi (OT) yang disambungkan terus kepada internet tanpa perlindungan yang sewajarnya,” katanya.
Mengenai peningkatan jumlah insiden, beliau berkata, keadaan itu sebahagian besarnya didorong percubaan pencerobohan dan potensi serangan yang berjaya dikesan lebih awal, sekali gus mencerminkan keupayaan pengesanan yang semakin baik.
“Daripada segi aspek keupayaan, Malaysia kini mempunyai kerangka perundangan yang jelas melalui Akta Keselamatan Siber 2024 yang mewajibkan entiti Infrastruktur Maklumat Kritikal Negara (NCII) mematuhi tata amalan keselamatan siber yang ditetapkan.
“Pusat Kawalan dan Penyelarasan Siber Negara (NC4) memantau keselamatan siber entiti NCII dan agensi kerajaan secara berterusan dan dalam tempoh Oktober dan November 2026 sahaja telah mengeluarkan sembilan amaran dan nasihat berhubung kerentanan keselamatan.
“Susulan peningkatan NCTL, semua Ketua Sektor dan entiti NCII telah mempertingkatkan pemantauan serta kesiapsiagaan masing-masing, termasuk mengemukakan laporan berkala kepada NACSA secara mingguan.
“Bagi organisasi bukan NCII pula, NACSA telah mengeluarkan Garis Panduan Kesiapsiagaan dan Pengendalian Ancaman Keselamatan Siber sebagai rujukan,” katanya.
Sementara itu, Presiden Persatuan Pengguna Siber Malaysia (MCCA), Siraj Jalil berkata, keselamatan sistem perbankan yang diserang baru-baru ini membuktikan keupayaan dan daya tahan sistem keselamatan siber negara kini berada di tahap tertinggi dalam menghadapi ancaman digital.
“Rakyat di negara ini tidak perlu panik dengan serangan tersebut.
“Malah, Malaysia mempunyai keupayaan serta kepakaran dalam bidang keselamatan siber yang perlu terus diperkukuh, termasuk menerusi pembangunan teknologi dan kepakaran tempatan,” katanya.-UTUSAN